

Vítejte u dalšího dílu CDR Security Update, dnes pro pondělí 11. února 2013. Většinu dílu věnujeme chybám v Adobe Flash, které jsou nebezpečné, pokud neaplikujete aktualizaci. Dále se budeme věnovat novému zákonu EU, který firmám nastavuje pravidla chování v případě bezpečnostního incidentu.
Týká se verzí: Adobe Flash 11.5.502.146 na Windows a OS X, ostatní platformy viz zde
Hojně využívaný komentář bezpečnostní situace "Oracle is making Adobe look good," poměrně výstižně hodnotil události ze začátku ledna tohoto roku. Minulý týden se karta obrátila a firma Adobe vydala ve čtvrtek kritickou aktualizaci Flash Playeru, která záplatuje dokonce dvě chyby nultého dne.
První z nich je namířena proti uživatelům kancelářského balíčku Microsoft Office a nebezpečný kód se šíří přes e-mailové přílohy maskované například v údajných konferenčních programech ke konferenci IEEE Aerospace. Dokument obsahuje přiložený nebezpečný .SWF soubor, který je spuštěn společně s otevřením .DOC.

Druhý útočný vektor cílí na návštěvníky webových stránek, konkrétně na prohlížeče Firefox a Safari. Nebezpečné weby opět hostují .SWF obsah, zneužívají chybu ve Flashi a infikují tak systémy uživatelů.
Jamie Blasco, manažer v laboratořích AlienVault, uvedl, že nebezpečný spustitelný soubor, který se usadí v napadeném systému, není nijak "zašifrovaný" proti detekci antiviru. Obecné signatury malwaru by si s ním prý měly poradit a odhalit tak nákazu i pomocí heuristiky. Pokud má nebezpečný kód přístup k systému, přidá binárky do seznamu programů po spuštění a také bude zjišťovat existenci bezpečnostního softwaru v systému.
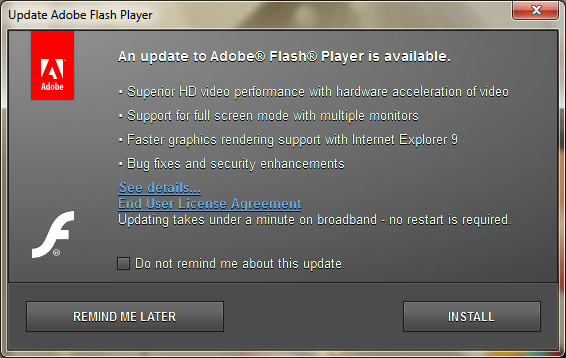
Adobe doporučuje aktualizovat na všech třech hlavních platformách a také na mobilním Androidu. Pokud máte povolené automatické aktualizace Flashe, pravděpodobně jste již procesem prošli již ve čtvrtek, pokud ne, aktualizujte co nejdříve.
Adobe nezůstává jen u "pouhých" záplat a odhaluje plány do budoucna, které zahrnují novou funkcionalitu v následující verzi Flashe. Pokud bude spouštěn SWF obsah dokumentu v Office nižší než 2010 (tato verze již obsahuje sandbox pro Flash), uživatel bude muset spuštění potvrdit ve vyskakovacím okně. Zajímavý nápad a jistě vítaná bezpečnostní fičurka, jen to kolegům z NDR trvalo téměř 3 roky. Upřímně, kdo z vás používá flash obsah v MS Office k práci?
Nový zákon EU, jehož znění bylo předneseno minulý čtvrtek, určuje sérii evropských firem, které by musely hlásit každý počítačový útok nebo ztrátu dat přímo Evropské unii. Zákon také vytváří Computer Emergency Response Team (CERT) pro všech 27 členských zemí, který bude zodpovědný za udržení síťové a informační bezpečnosti v EU. Komise potvrzuje, že má unie stále mezery zejména v koordinaci mezi členskými zeměmi a ve schopnostech jednotlivých států čelit útoku.
Očekáváme do budoucna také mnohem silnější spoluráci mezi soukromým sektorem a státními složkami, která je nezbytná k udržení trendů a nových technologií.
Zákon by se týkal kritických institucí pro ekonomiku a běh státu jako jsou nemocnice, letiště a banky, celkem zhruba 42,000 firem. Pokud bude zákon schválen, budou dané firmy povinné pravidla dodržovat. Zatím však nejsou stanovené sankce za jejich porušení.
To je pro dnešek vše, zůstaňte s námi a za týden nashledanou.

Jirka Moos je redaktor CDR.cz a DIIT.cz, kreativec se smyslem pro humor a také blázen do zabezpečení IT systémů. Vede bezpečnostní týdeník CDR Security Update a v současné době řeší marketing a redakční spolupráce CDR/DIIT.

Copyright © 1998-2026 CDR server s.r.o.
Všechna práva vyhrazena.
ISSN 1213-2225.
Nastavení soukromí